

En trois lignes. L’attaque des frigos de supermarché est un précédent fondateur, comme Stuxnet l’a été en 2010 : elle est publique, attribuée à un État, et elle a déjà été rejouée. La température n’est pas le sujet, l’impact opérationnel l’est : que fait-on quand tous les magasins tombent la même nuit ? La première vague s’explique, la seconde ne s’excuse pas : les équipements anciens branchés sur Internet doivent être traités maintenant.
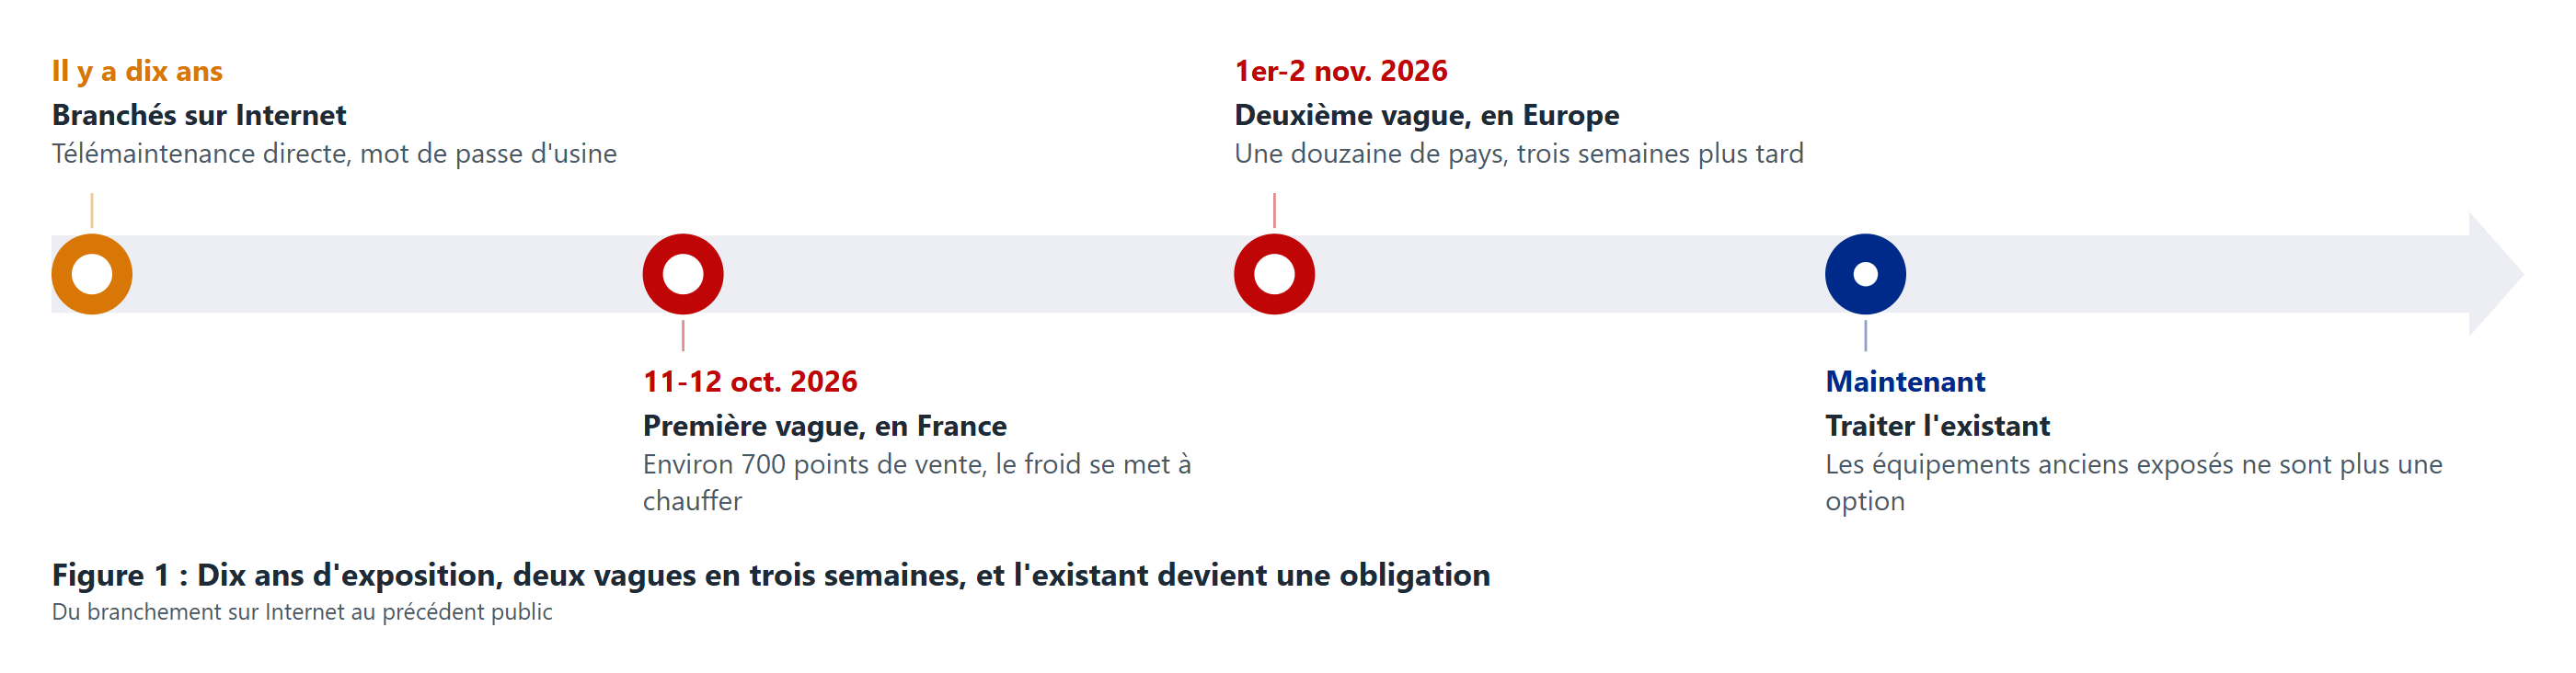
Dans la nuit du 11 au 12 octobre 2026, les meubles froids d’environ 700 points de vente français se sont mis à chauffer. Le 9 novembre, le ministre des Affaires étrangères Jean-Noël Barrot a attribué l’opération aux Gardiens de la révolution iraniens (franceinfo, France 24). Nous retenons autre chose que la géopolitique : le métier vient de recevoir son deuxième précédent.
Stuxnet avait prouvé la compétence, pas la banalité
En 2010, Stuxnet a montré que des gens savaient saboter un automate industriel et qu’ils le faisaient. La leçon est restée rangée au rayon du critique : centrifugeuses, énergie, eau. En France, nous disons « d’importance vitale », et la loi de programmation militaire de 2013 a suivi cette logique.
Le frigo d’un supermarché n’a jamais eu droit à ce vocabulaire. C’était un sujet de frigoriste, pas un sujet de sécurité. Il aura donc fallu des yaourts tièdes pour obtenir ce que quinze ans de conférences n’avaient pas obtenu : l’attention d’un comité de direction.
Dix ans de frigos branchés n’importe comment
Soyons honnêtes, l’histoire du frigo connecté est vieille comme le monde. Depuis le début, nous voyons des réseaux électriques, des centrales de froid, des téléviseurs et des moniteurs de surveillance de patients posés directement sur Internet. La télémaintenance le demandait, et le mot de passe d’usine dépannait tout le monde.
Rien de tout cela n’est caché. Shodan est un moteur de recherche qui indexe, non pas des pages web, mais les équipements joignables depuis Internet, avec leur marque et leur version. FOFA est son équivalent chinois. Le 12 octobre, BleepingComputer relevait plus de 4 500 équipements du fabricant concerné visibles sur Shodan, et le chercheur Baptiste Robert (Predicta Lab) en comptait 2 752, dont 1 590 en France. Selon Next, FOFA fait partie des outils habituels de l’unité mise en cause.
Deux bulletins de la CISA, l’agence américaine de cybersécurité, signalaient dès mai et août 2025 des failles sur cette famille de contrôleurs. Aucune source ne dit qu’elles ont servi ici, et BleepingComputer précise que le mode d’entrée n’est pas établi. Nous ne le supposerons pas.
Le thermomètre va très bien, merci
Mesurer une température, tout le monde sait faire. Les sondes ont parfaitement fonctionné : elles ont enregistré la montée, minute par minute.
Le vrai sujet est l’impact opérationnel. Franceinfo rapporte des pertes alimentaires importantes et une vingtaine de départs de feu. Derrière ces mots, il y a des questions très concrètes. Qui décide de détruire le stock ? Qui appelle le frigoriste quand 700 magasins appellent le même, la même nuit ? Combien de techniciens a-t-il ? Qui rouvre le rayon, sur quelle preuve ?
Ces questions n’ont rien de numérique. Elles ont été posées en direct, par des directeurs de magasin, un dimanche soir. Nous pensons à ces équipes : elles ont géré une crise que personne ne leur avait fait répéter.
Ces impacts physiques, nous les montrons aussi dans notre simulateur, maillon par maillon. Vous pouvez aller voir directement.
La première vague s’explique, la seconde ne s’excuse pas
On peut critiquer les victimes d’octobre, et les excuser en même temps. Il n’existait pas de précédent récent de sabotage du froid commercial en France. Le risque figurait dans des rapports, pas dans des souvenirs.
Dans la nuit du 1er au 2 novembre, trois semaines plus tard, une douzaine de pays européens ont connu la même scène, avec au moins une centaine de magasins visés (Points de Vente). Les autorités n’ont pas relié officiellement les deux vagues. Le fabricant, lui, indique que la majorité des magasins avaient pris des mesures après octobre, et qu’un petit nombre ne l’avait pas fait.
Mon avis : trois semaines, avec la une de tous les journaux et les consignes du fabricant, c’est long. La seconde vague est inexcusable.
Décision clé : un précédent public et rejoué transforme un risque théorique en négligence. Les équipements anciens exposés sur Internet ne sont plus une dette technique, ils sont une obligation.
Ce que le précédent impose
Trois gestes, pour tout site qui a du froid, de la gestion technique de bâtiment ou des automates.
Responsable informatique, cette semaine : chercher les adresses IP publiques de l’entreprise dans Shodan et lister chaque équipement technique qui répond. Tout ce qui répond doit passer derrière un accès distant protégé sous 30 jours.
Responsable maintenance, avec le frigoriste, sous 15 jours : remplacer chaque mot de passe d’usine, et dresser la liste des contrôleurs qui ne reçoivent plus de mises à jour, avec une date de remplacement inscrite au budget 2027.
Direction d’exploitation, avant la fin de l’année : jouer pendant une heure le scénario « tous les sites en panne de froid la même nuit ». Le critère de réussite : savoir qui décide de la destruction du stock et qui est appelé en premier.

Chez vous, qui décroche si tous les sites perdent le froid la même nuit ? Si l’article vous a plu, faites-le circuler dans votre réseau : un simple partage nous aide beaucoup.
Références
franceinfo, « La France accuse l’Iran de la cyberattaque contre des frigos de supermarchés », 9 novembre 2026 : franceinfo.fr
France 24, « Cyberattaques contre des frigos de supermarchés : la France accuse l’Iran », 9 novembre 2026 : france24.com
Next, « Cyberattaque contre les frigos de 700 supermarchés : pourquoi la France accuse l’Iran », novembre 2026 : next.ink
BleepingComputer, « Cyberattack shuts down refrigerators at French supermarkets », 12 octobre 2026 : bleepingcomputer.com
Points de Vente, « Cyberattaques de frigos : la vague s’étend en Europe », 4 novembre 2026 : pointsdevente.fr