

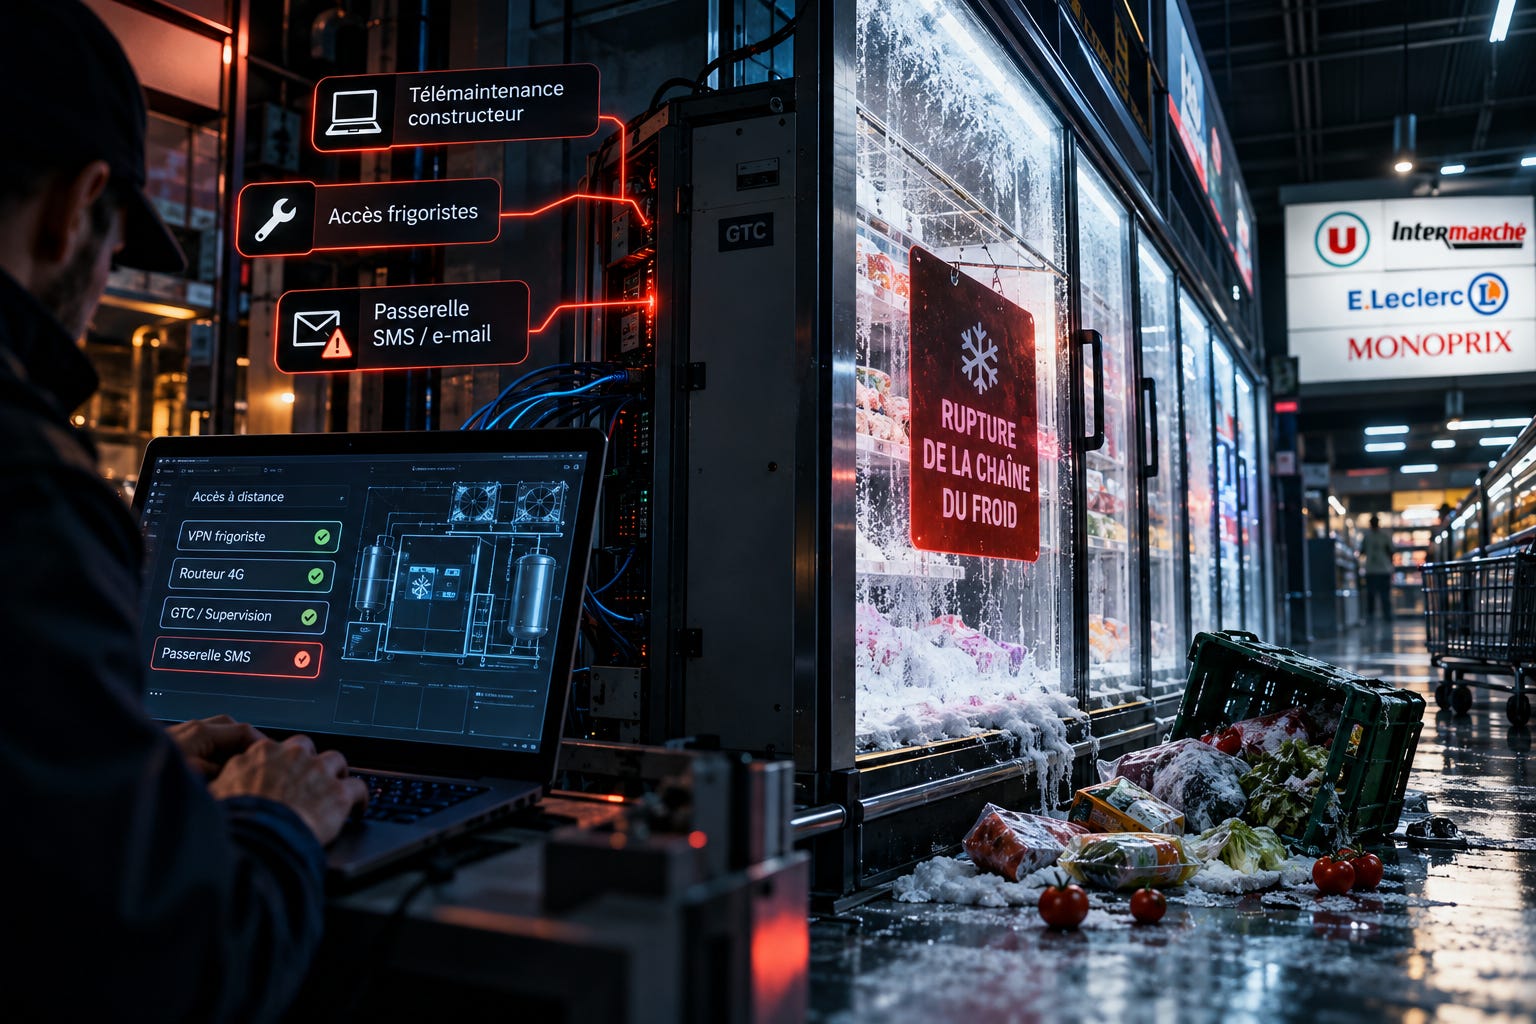
Dans la nuit du 11 au 12 octobre, des installations de froid de magasins Coopérative U, Intermarché, E.Leclerc et Monoprix ont été touchées par une cyberattaque. Nous ne connaissons pas son déroulé. Ce que nous connaissons, ce sont les chemins que nous constatons chez nos clients sur des installations comparables. Et ils passent par la maintenance.
Notre fiche réflexe détaille le chemin d’attaque que nous constatons sur le terrain, les risques et ces quatre mesures :
Ce qui s’est passé
Selon la presse (franceinfo, AFP, CNEWS), plusieurs enseignes de la grande distribution ont vu leurs installations de froid touchées dans la nuit du 11 au 12 octobre : entre 150 et 200 magasins Intermarché et moins d’une centaine de magasins Coopérative U selon les enseignes. Produits frais et surgelés jetés, rayons fermés. Le parquet de Paris a ouvert une enquête confiée à l’Ofac et l’ANSSI a été saisie. Le mode opératoire n’est pas établi officiellement, et nous ne le commenterons pas. Toute notre sympathie va aux équipes cyber, IT et magasins qui passent ces journées en crise.
Ce que nous constatons sur le terrain
Nous n’avons pas de retour des structures touchées. Mais sur des installations de froid comparables, le schéma est toujours le même : le chemin d’un attaquant est celui du frigoriste. Ce que le frigoriste fait tous les jours pour dépanner, un attaquant peut le refaire avec les mêmes accès. Seule l’intention change. Chaque accès ouvert pour la maintenance est donc une porte d’entrée.
Nous en voyons trois :
la télémaintenance du constructeur ou de l’intégrateur GTC, plus rare ;
les accès distants des frigoristes : routeur 4G, VPN partagé, outil de prise en main installé « pour l’astreinte » ;
la passerelle d’envoi d’alertes SMS / e-mail. C’est celle que personne ne regarde, et celle que nous trouvons le plus souvent piratée.
Les risques
Le premier est sanitaire : une rupture de la chaîne du froid oblige à détruire les produits. Le second est financier : stock perdu et rayons fermés, jusqu’à plusieurs centaines de milliers d’euros par magasin selon les premières estimations de presse. Une régulation détournée peut aussi endommager les installations. Enfin, l’effet d’échelle : un accès ou un équipement commun à de nombreux sites les expose tous à la fois.
Quatre mesures à mettre en place cette semaine
Télémaintenance. Inventoriez chaque accès : routeur 4G, VPN constructeur, prise en main à distance. Fermé par défaut, ouvert à la demande, journalisé.
Accès des frigoristes. Un accès distant ouvert par le magasin le temps de l’intervention, avec un point d’entrée unique, journalisé. Sur site, toute clé USB passe en station blanche avant de toucher la GTC.
Passerelle d’alerte SMS / e-mail. Jamais exposée sur Internet, mot de passe d’usine changé, micrologiciel à jour, flux sortant uniquement.
GTC et régulateurs. Superviseurs en fin de vie remplacés ou isolés, consignes bornées en local, alerte sur tout changement de consigne.
Aller plus loin
Notre fiche réflexe détaille le chemin d’attaque que nous constatons sur le terrain, les risques et ces quatre mesures :
Pour la contextualiser à votre site, nous regardons ensemble vos chambres froides, vos accès distants et votre GTC, et nous voyons ce qui s’applique chez vous.
N’hésitez pas à partager cette fiche à ceux qui ont des frigos avec des connexions externes : directeurs de magasin, services techniques, frigoristes.