

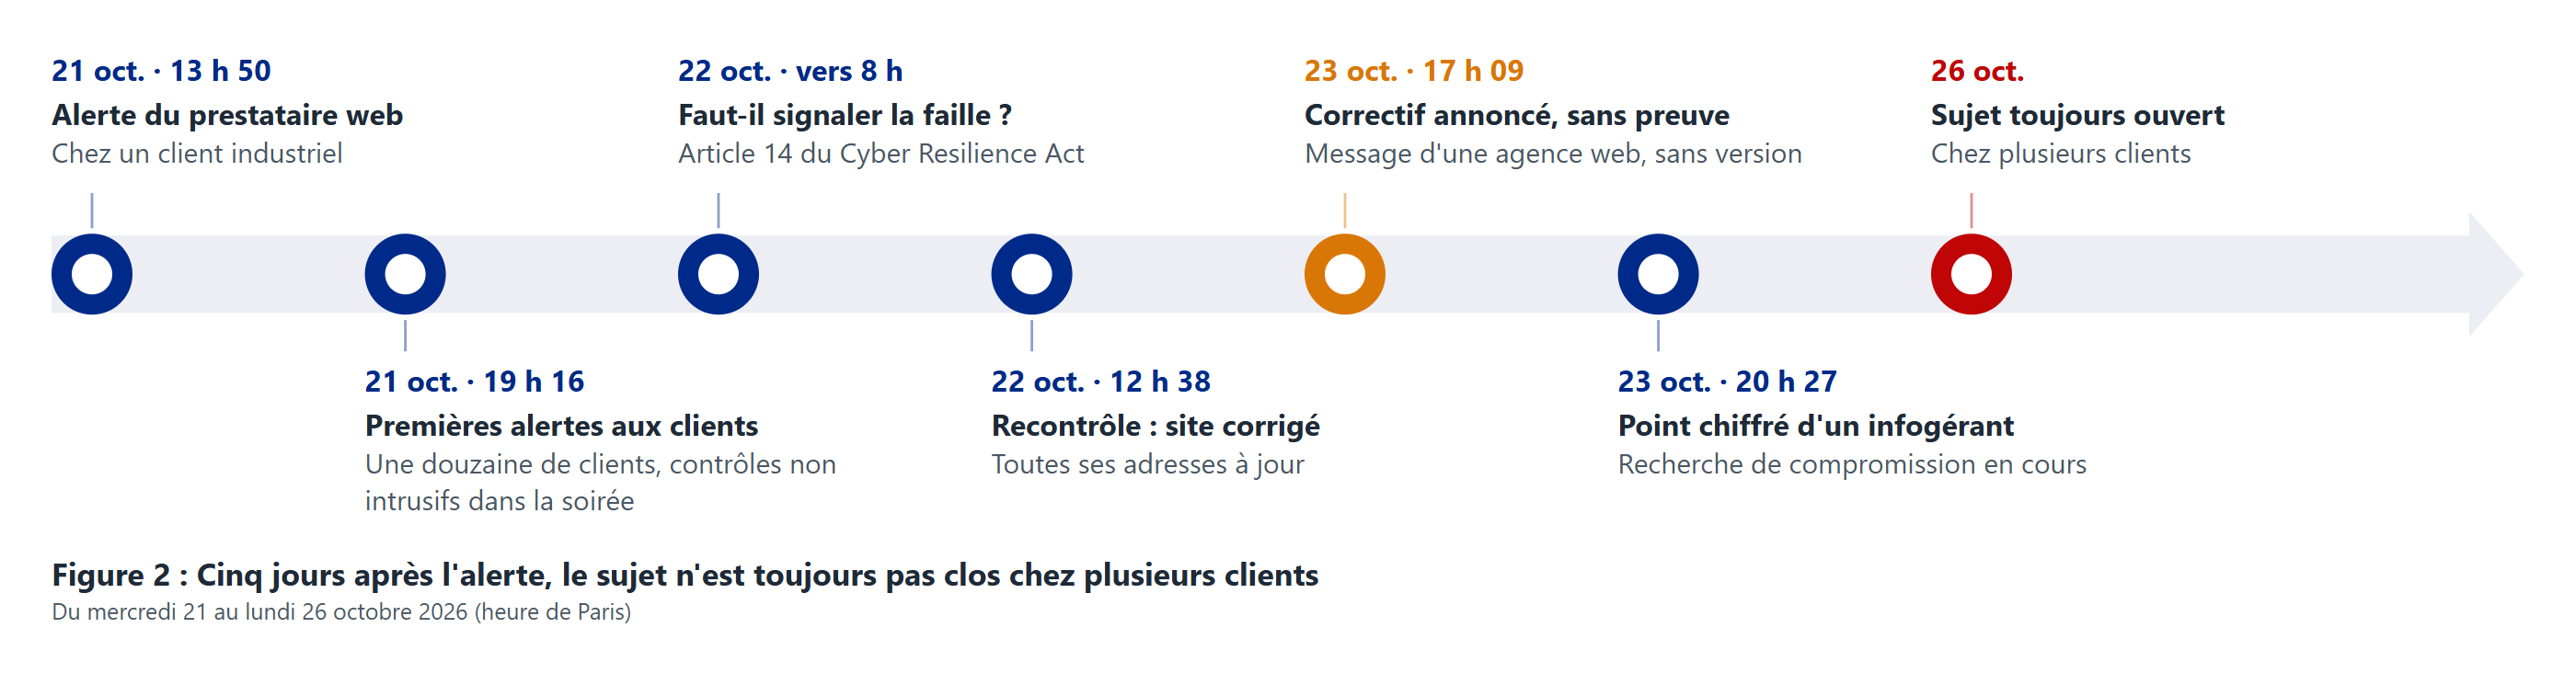
Mercredi 21 octobre, en début d'après-midi, le prestataire web d'un client industriel nous signale une alerte PHP. Le soir même, nous étions mobilisés chez une douzaine de clients. Cinq jours plus tard, le sujet n'est pas clos partout.
J'en ai fait un post à chaud sur LinkedIn. Voici la version longue, avec ce que nous avons appris depuis.
Le contexte
Deux failles critiques du moteur PHP, baptisées PHP2Shell (CVE-2026-109618 et CVE-2026-109619), ont été publiées puis exploitées dans la foulée. Elles permettent d'exécuter du code à distance, sans authentification, en configuration par défaut. L'avis 2026-018 du CERT-EU détaille les contournements possibles pour chacune.
Sur le papier, la réponse tient en une ligne : passer en PHP 8.2.35. Sur le terrain, c'est une autre histoire, parce que PHP est partout.
Ce que nous avons vu
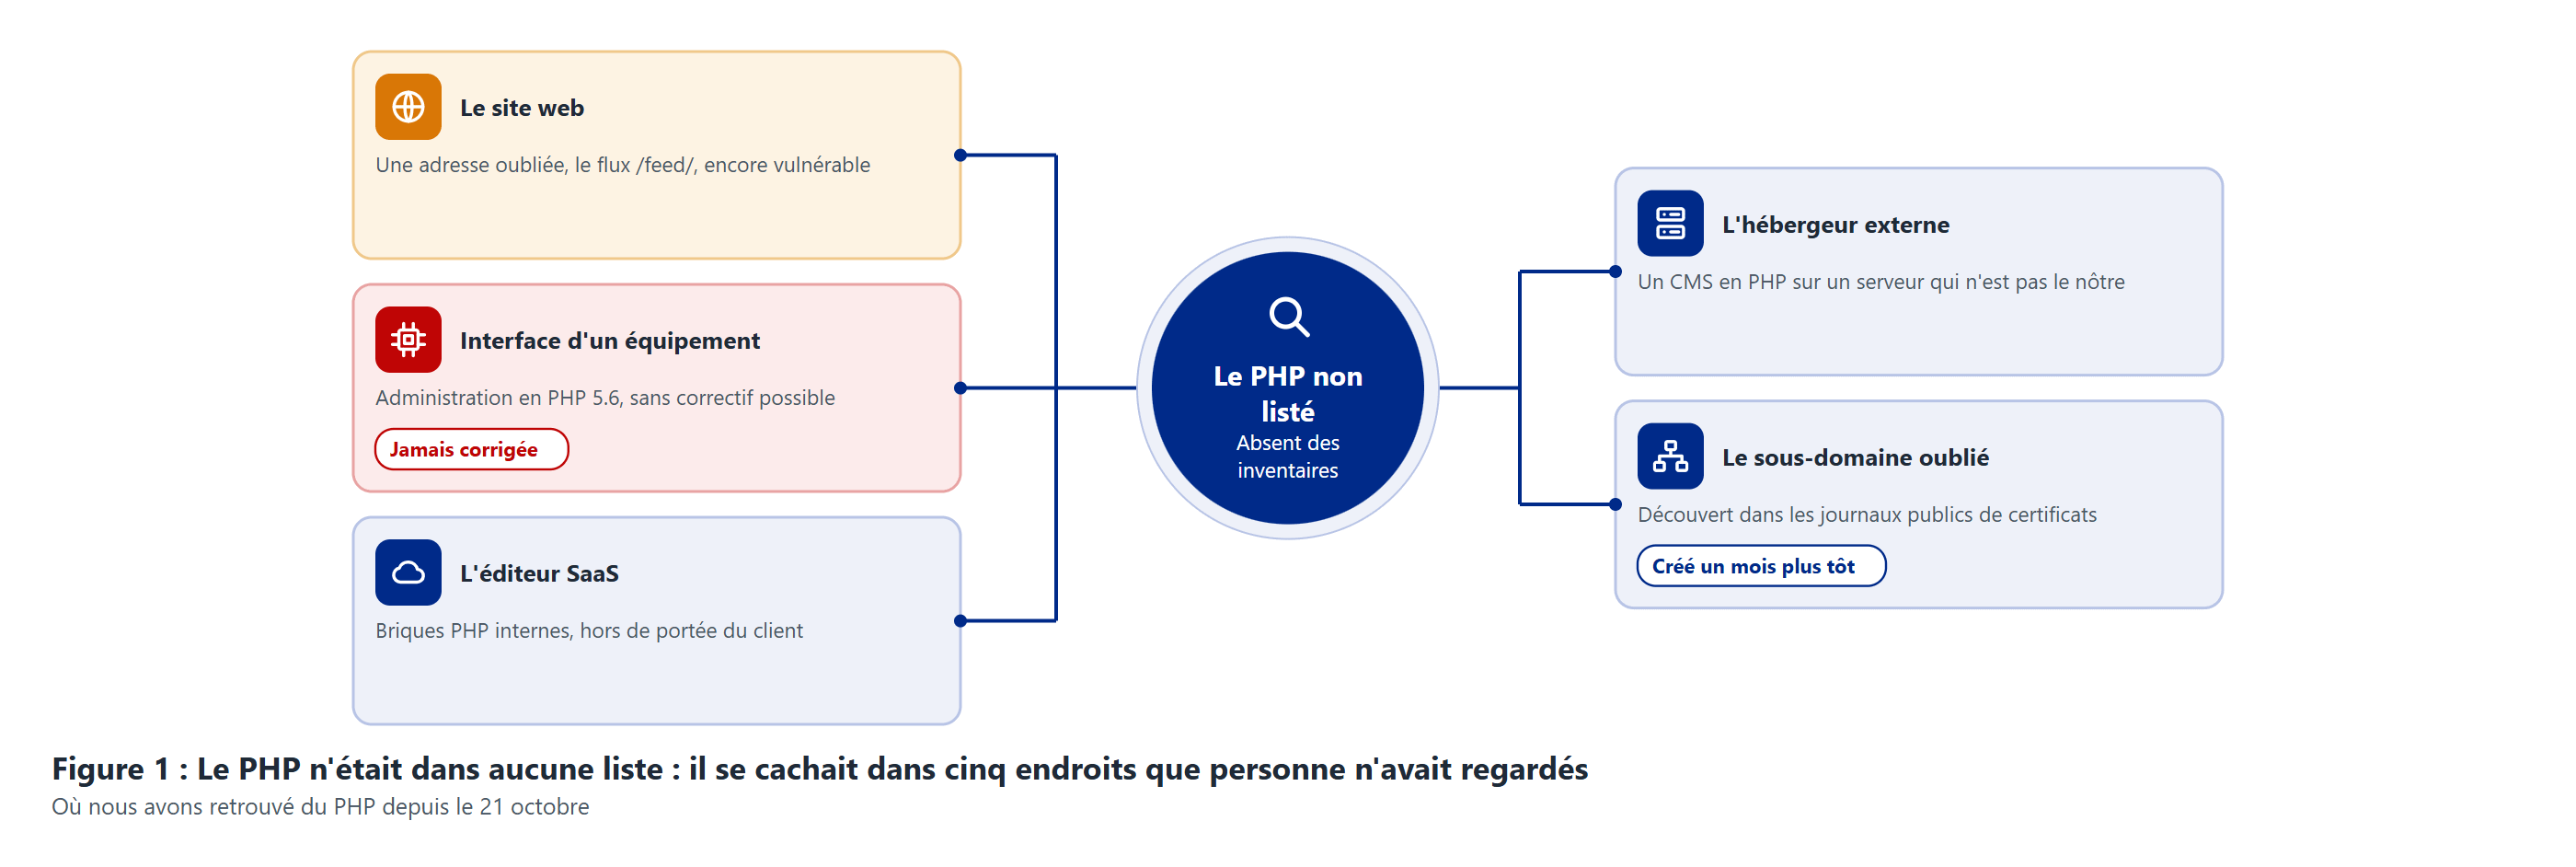
Le site corrigé, sauf une adresse. Un site WordPress a été mis à jour dans la journée par son prestataire. Notre contrôle non intrusif du soir trouvait cinq adresses sur six corrigées, et le flux /feed/ encore vulnérable à chaque mesure. Le lendemain, tout était bon, sans que nous sachions si la cause était un cache ou un processus pas encore redémarré.
Le produit qui embarque du PHP. Chez un fabricant d'équipements, l'interface d'administration tourne sur PHP, en deux générations. La plus récente se corrige ; la plus ancienne, en PHP 5.6, n'aura jamais de correctif. La nomenclature logicielle (SBOM) n'inventoriait même pas les paquets PHP.
L'usine qui n'expédie plus. Conséquence directe : les produits finis restent en stock plutôt que de partir avec une interface vulnérable. C'est moins cher que de tout corriger une fois les équipements installés, mais les palettes s'accumulent.
Le sous-domaine oublié. Dans un établissement de santé, la cartographie ne mentionnait aucune application en PHP. Le site institutionnel tourne pourtant sur un CMS en PHP, chez un hébergeur externe. Les journaux publics de certificats nous ont montré un second sous-domaine, créé un mois plus tôt sur le même serveur.
Ce qui nous a surpris
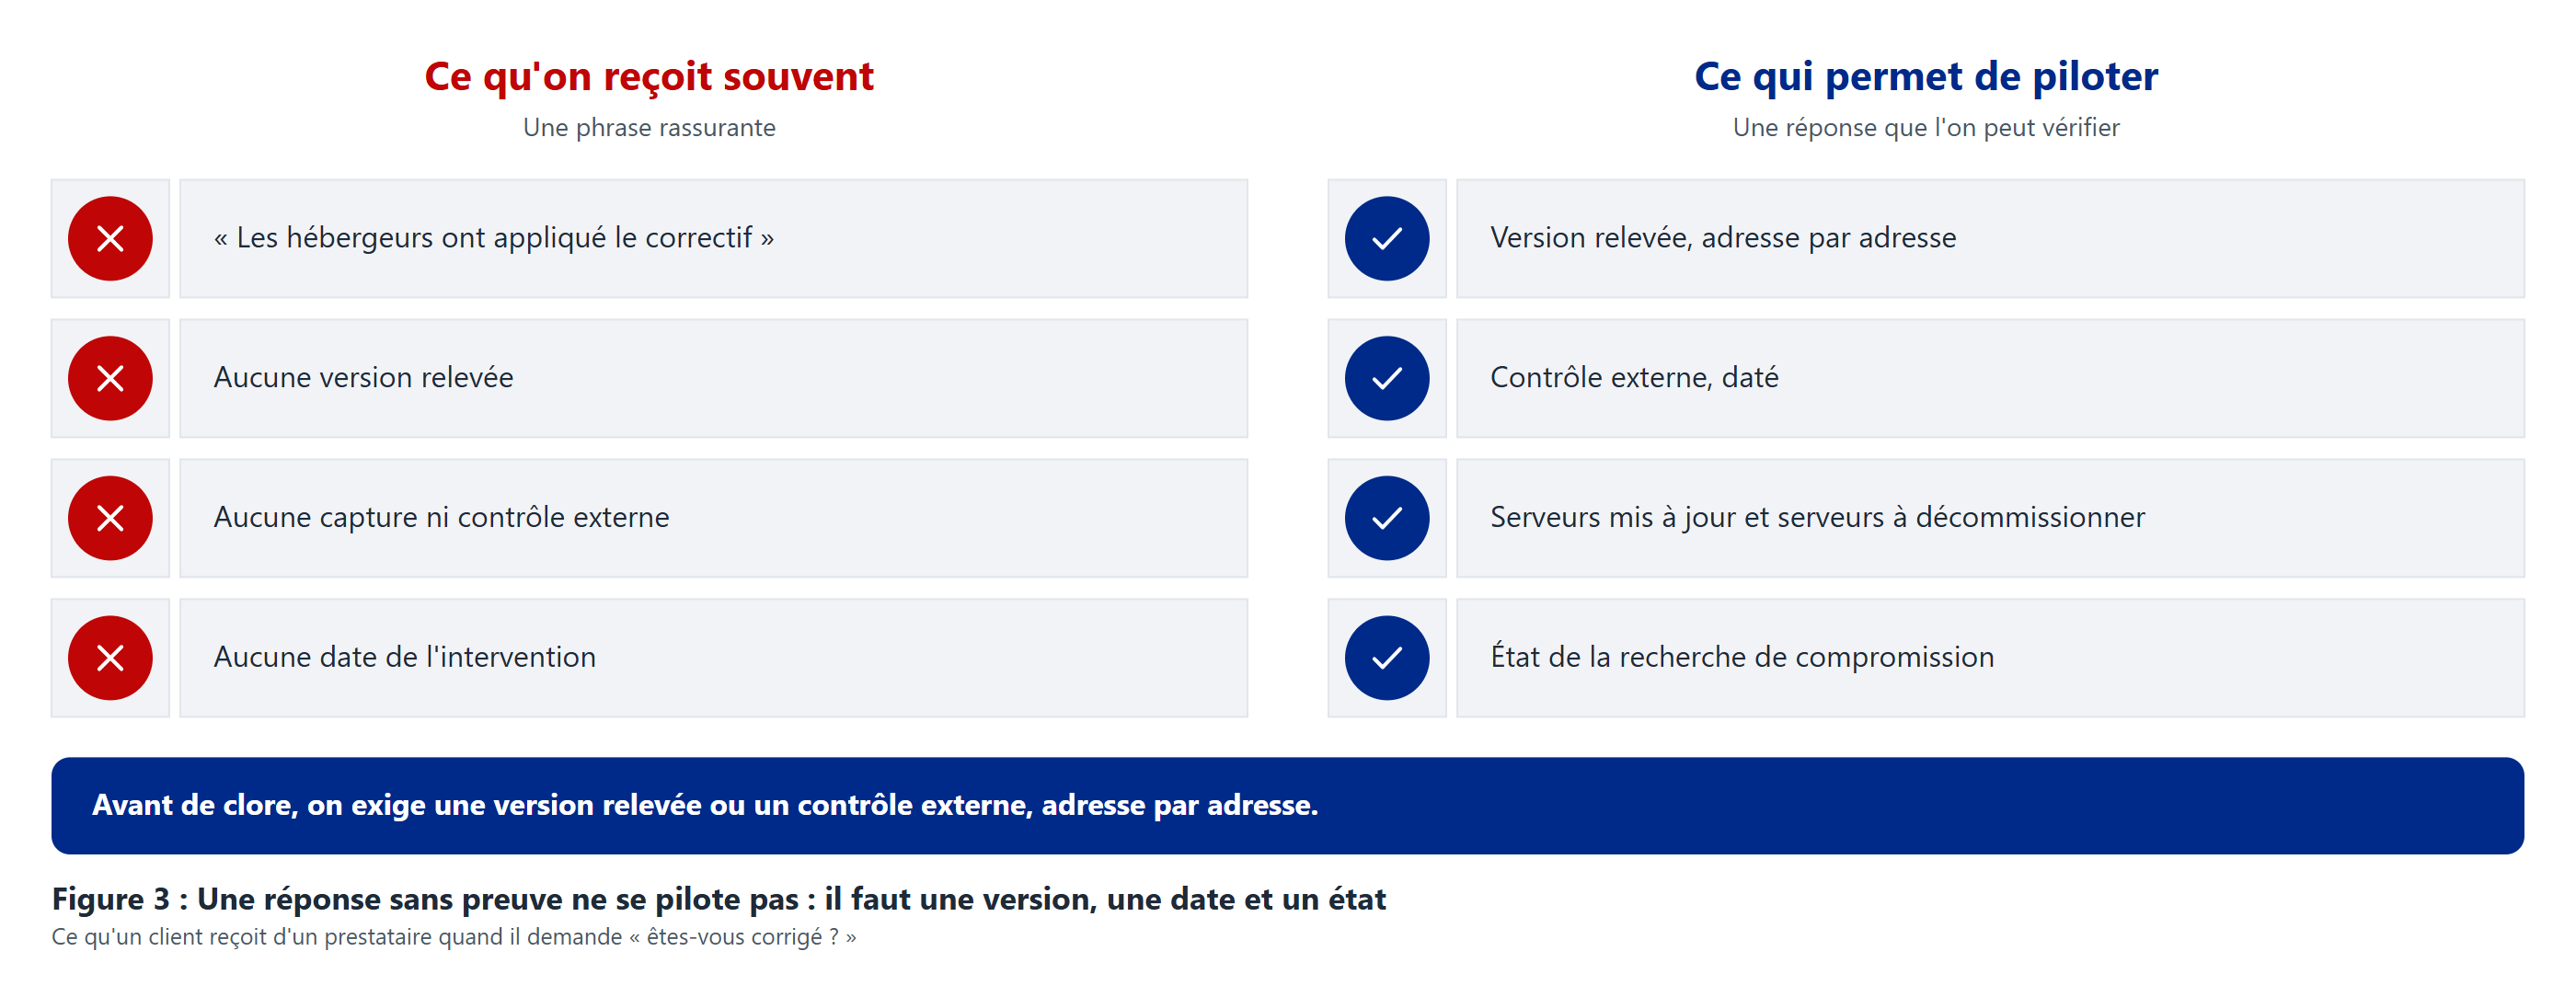
Les réponses sans preuve. Une agence web nous a écrit que les hébergeurs avaient appliqué le correctif, sans version ni capture. Un infogérant a été plus précis : serveurs mis à jour, serveurs à décommissionner, recherche de compromission en cours. C'est la seconde réponse qui permet de piloter.
L'éditeur qui demande un accès en pleine crise. Un éditeur SaaS, lui-même en incident, a demandé à un client un accès de connexion à son environnement pour vérifier l'exposition. Nous avons déconseillé de l'accorder. L'éditeur a fini par désactiver ses propres briques PHP, sans aucun accès.
Les questions d'après. Un fabricant s'est demandé dès le lendemain s'il devait signaler la vulnérabilité aux autorités, au titre de l'article 14 du Cyber Resilience Act. Et même à jour, PHP 8.2 ne reçoit plus que des correctifs de sécurité jusqu'au 31 décembre 2026, selon le calendrier publié sur php.net : la migration en PHP 8.4 est déjà la prochaine étape.
Ce que nous en retenons
La vraie question n'était pas « est-ce qu'on est patché ? », mais « où est-ce qu'on a du PHP ? ». Et la plupart du temps, personne n'avait la liste.
Inventorier par technologie : d'ici la fin du mois, le RSSI demande à chaque responsable d'application sur quoi elle tourne, hébergeur et équipements des fournisseurs compris.
Exiger une preuve : avant de clore, une version relevée ou un contrôle externe, adresse par adresse.
Tracer chaque échange : qui a été alerté, quand, et ce qu'il a répondu. Cinq jours après, c'est ce qui dit où on en est.
Décision clé : cette crise n'est pas une crise de correctifs, c'est une crise d'inventaire.
Notre simulateur
Un livre blanc sur une faille ne dit pas quoi faire le jour où elle frappe. Notre simulateur vous montre comment neutraliser une attaque et comment la prévenir. Vous êtes dans la salle, vous repérez la menace et vous la neutralisez, puis vous voyez le geste qui l'aurait évitée. L'accès est gratuit, sur demande.
Chez vous, quelle a été la galère PHP depuis le 21 octobre ? Si l'article vous a plu, faites-le circuler dans votre réseau : un simple partage nous aide beaucoup.